Come recuperare una password amministratore IAMMETER dimenticata
Se hai dimenticato il nome utente o la password di amministratore dell’interfaccia Web locale del contatore IAMMETER, non servono le vecchie credenziali. Il recupero firmato verifica l’autorizzazione sul dispositivo, disabilita Admin Security e cancella le credenziali locali dimenticate.
Usa questa procedura solo per credenziali dimenticate. Se le conosci ancora, modificale o disabilita la protezione nella scheda Security. Per la configurazione completa consulta la guida Local Admin Security.
In questa pagina
- Come funziona il recupero
- Prima di iniziare
- Passaggio 1: genera un payload monouso
- Passaggio 2: ottieni la risposta firmata
- Passaggio 3: invia payload e firma
Puoi anche inviare la stessa richiesta di recupero dalla pagina IAMMETER WEM API Test - Admin Security Public. Apri l’operazione POST /api/admin/recovery, usa lo stesso JSON di recupero e invialo da un browser che possa raggiungere l’indirizzo IP locale del dispositivo. La richiesta Swagger viene inviata direttamente al dispositivo e non passa attraverso IAMMETER Cloud.
- Risoluzione dei problemi
- Perché serve una challenge firmata monouso
- Documentazione di sicurezza correlata
Come funziona il recupero
- Il contatore genera un payload monouso specifico del dispositivo.
- IAMMETER Contributor verifica che l’account possa gestire il relativo SN e firma esattamente quel payload.
- Il dispositivo verifica la firma Ed25519, cancella le credenziali e disabilita Admin Security.
Dati energetici, Wi-Fi e configurazione non vengono cancellati. In seguito potrai impostare nuove credenziali.
Prima di iniziare
Servono accesso locale al contatore, indirizzo IP, un account IAMMETER autorizzato per lo SN e un browser in grado di aprire l’interfaccia locale. curl serve solo per il metodo manuale.
Apri
http://<device-ip>/api/admin/status
e verifica "recoverySupported":1. In caso contrario installa un firmware compatibile o contatta l’assistenza.
La challenge contiene un nonce monouso. Mantieni acceso il dispositivo e non richiedere una nuova challenge prima di terminare: una nuova richiesta o un riavvio invalida il payload precedente.
Passaggio 1: genera un payload di recupero monouso
Apri
http://<device-ip>/api/admin/recovery_challenge
oppure esegui:
curl "http://<device-ip>/api/admin/recovery_challenge"
Risposta di esempio:
{
  "successful": 1,
  "alg": "ed25519",
  "payload": "reset_admin|DEVICE_SN|DEVICE_MAC|ONE_TIME_NONCE"
}
Copia l’intero valore payload senza modificare caratteri, separatori, maiuscole, SN, MAC o nonce.
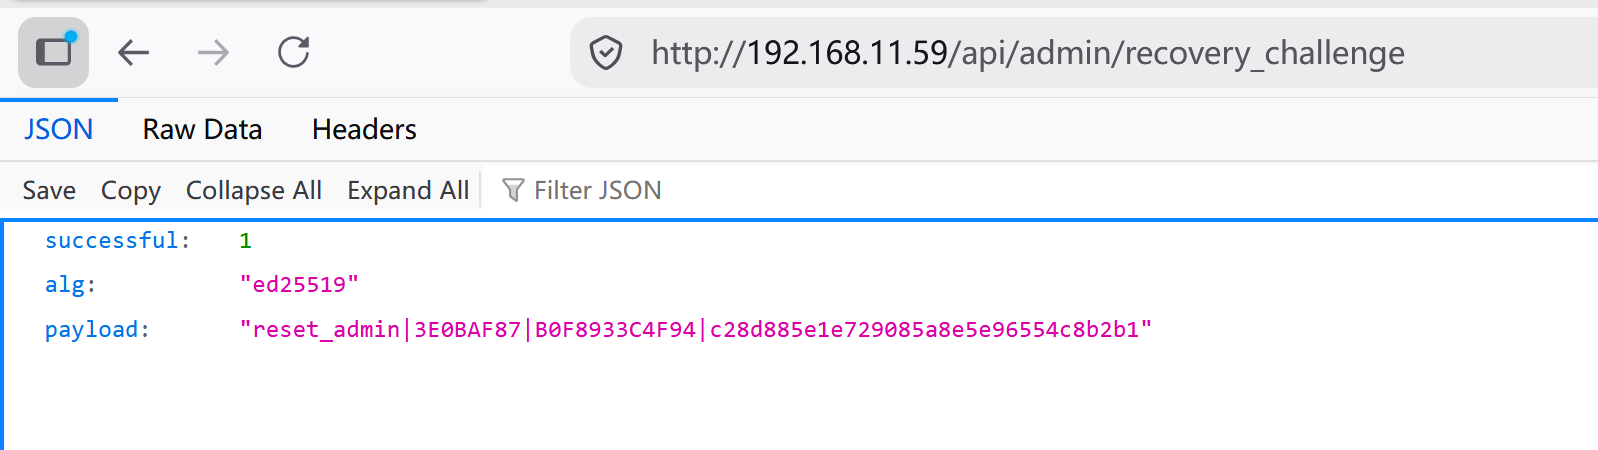
Non ricaricare la pagina e non richiamare l’endpoint: ogni richiesta invalida immediatamente la challenge precedente.
Passaggio 2: ottieni la risposta firmata
Accedi a IAMMETER Admin Recovery, incolla il payload e invialo. Dopo aver verificato l’associazione dello SN al tuo account, il servizio restituisce una firma Ed25519 valida per quel payload esatto.
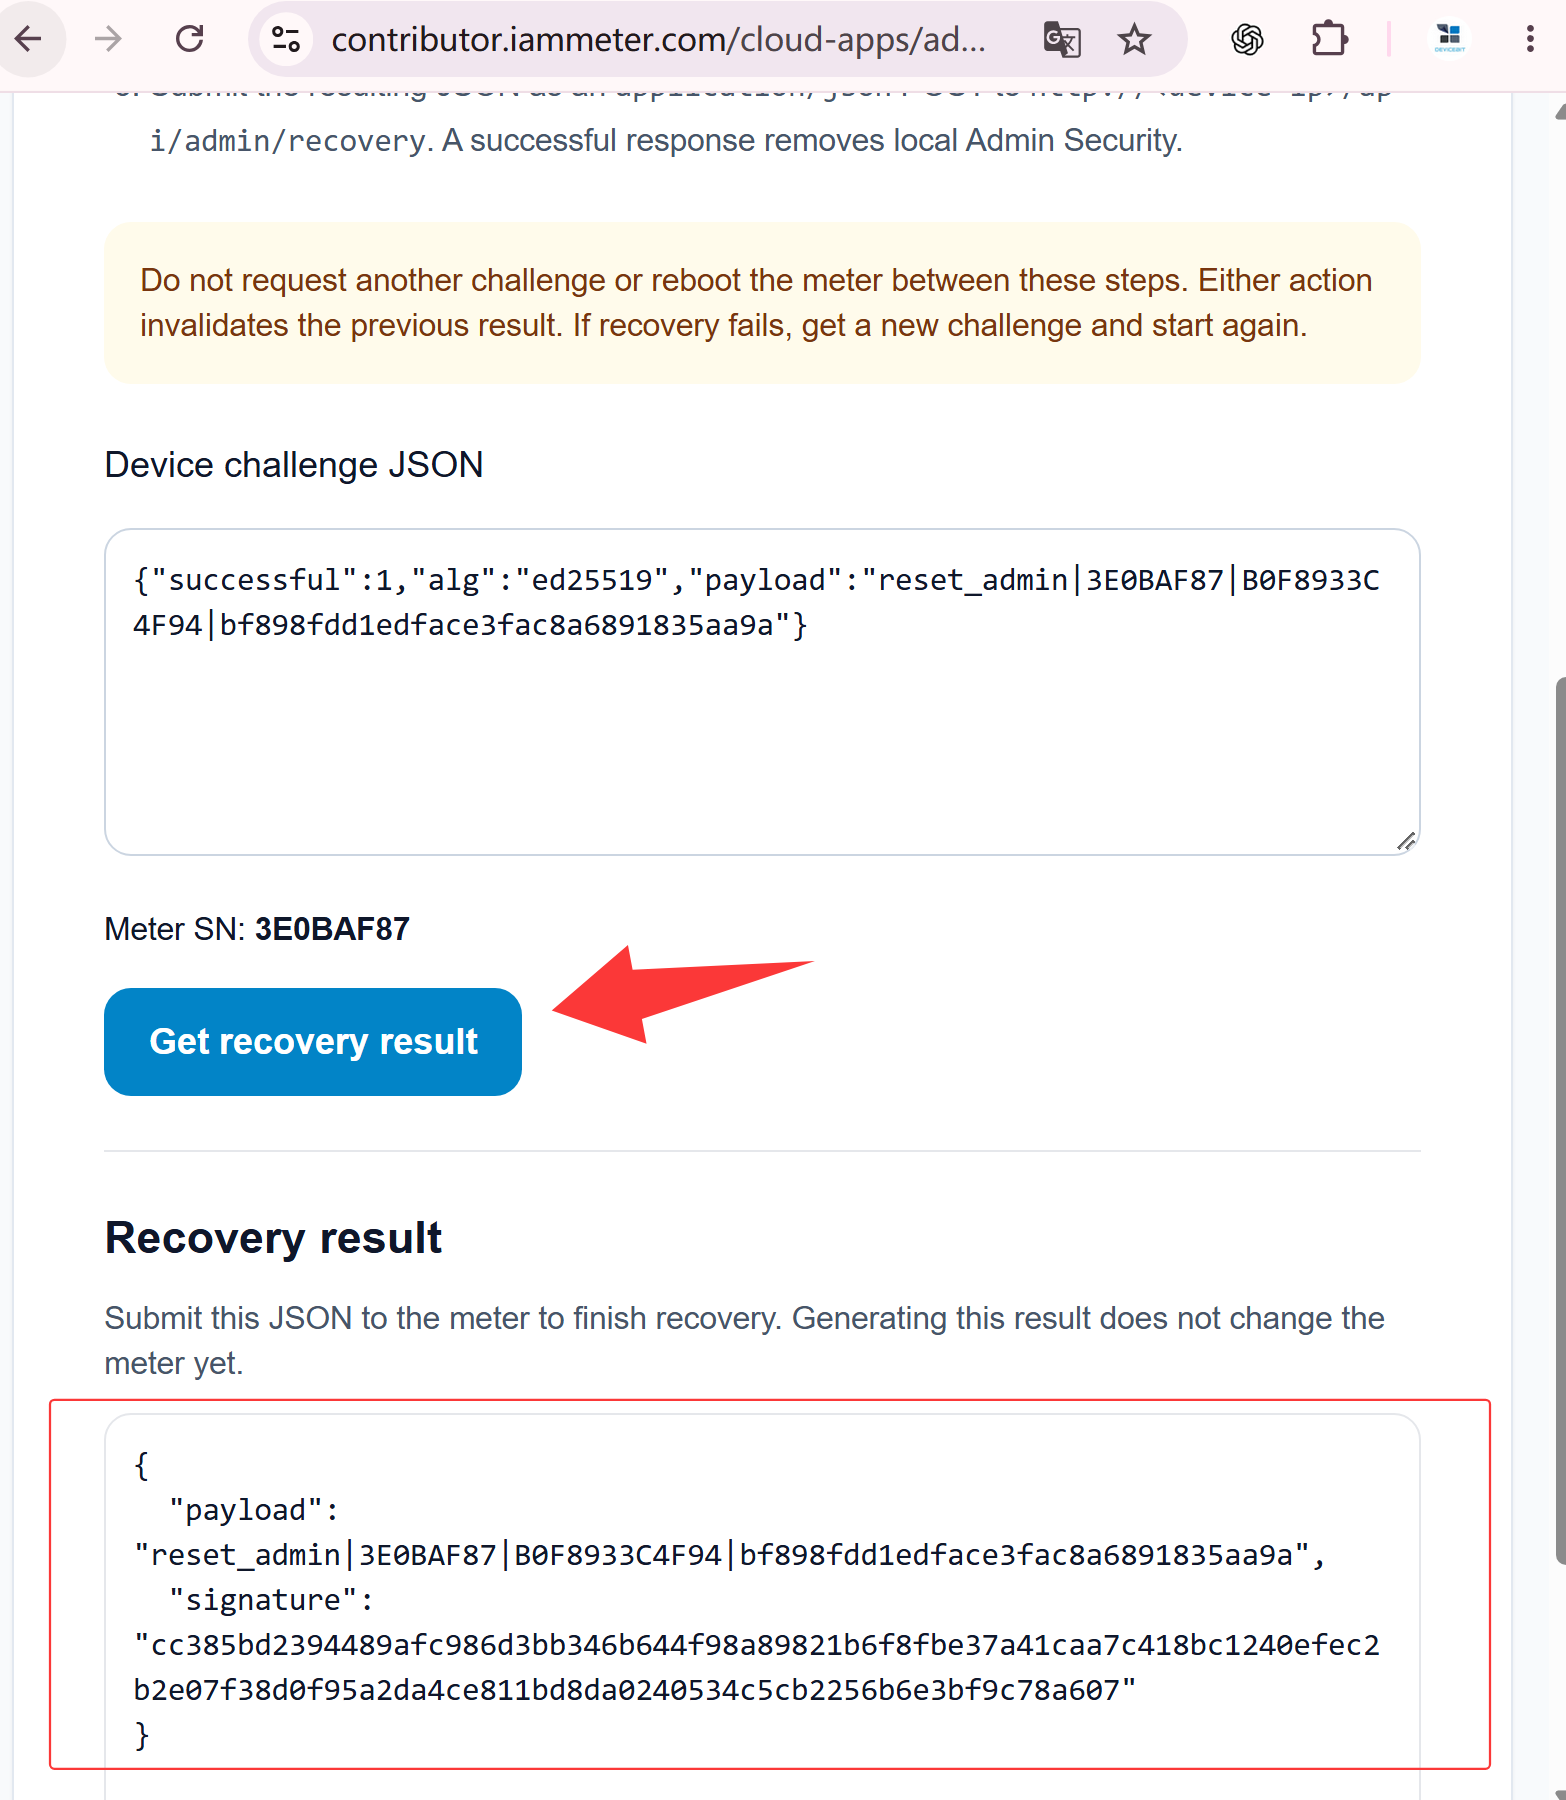
Per usare curl, copia esattamente la firma. Se il browser raggiunge il dispositivo locale, continua direttamente dalla pagina Contributor.
Passaggio 3: invia payload e firma al dispositivo
Opzione A: completa il recupero nel browser
Se computer e contatore sono sulla stessa rete e l’interfaccia locale è raggiungibile:
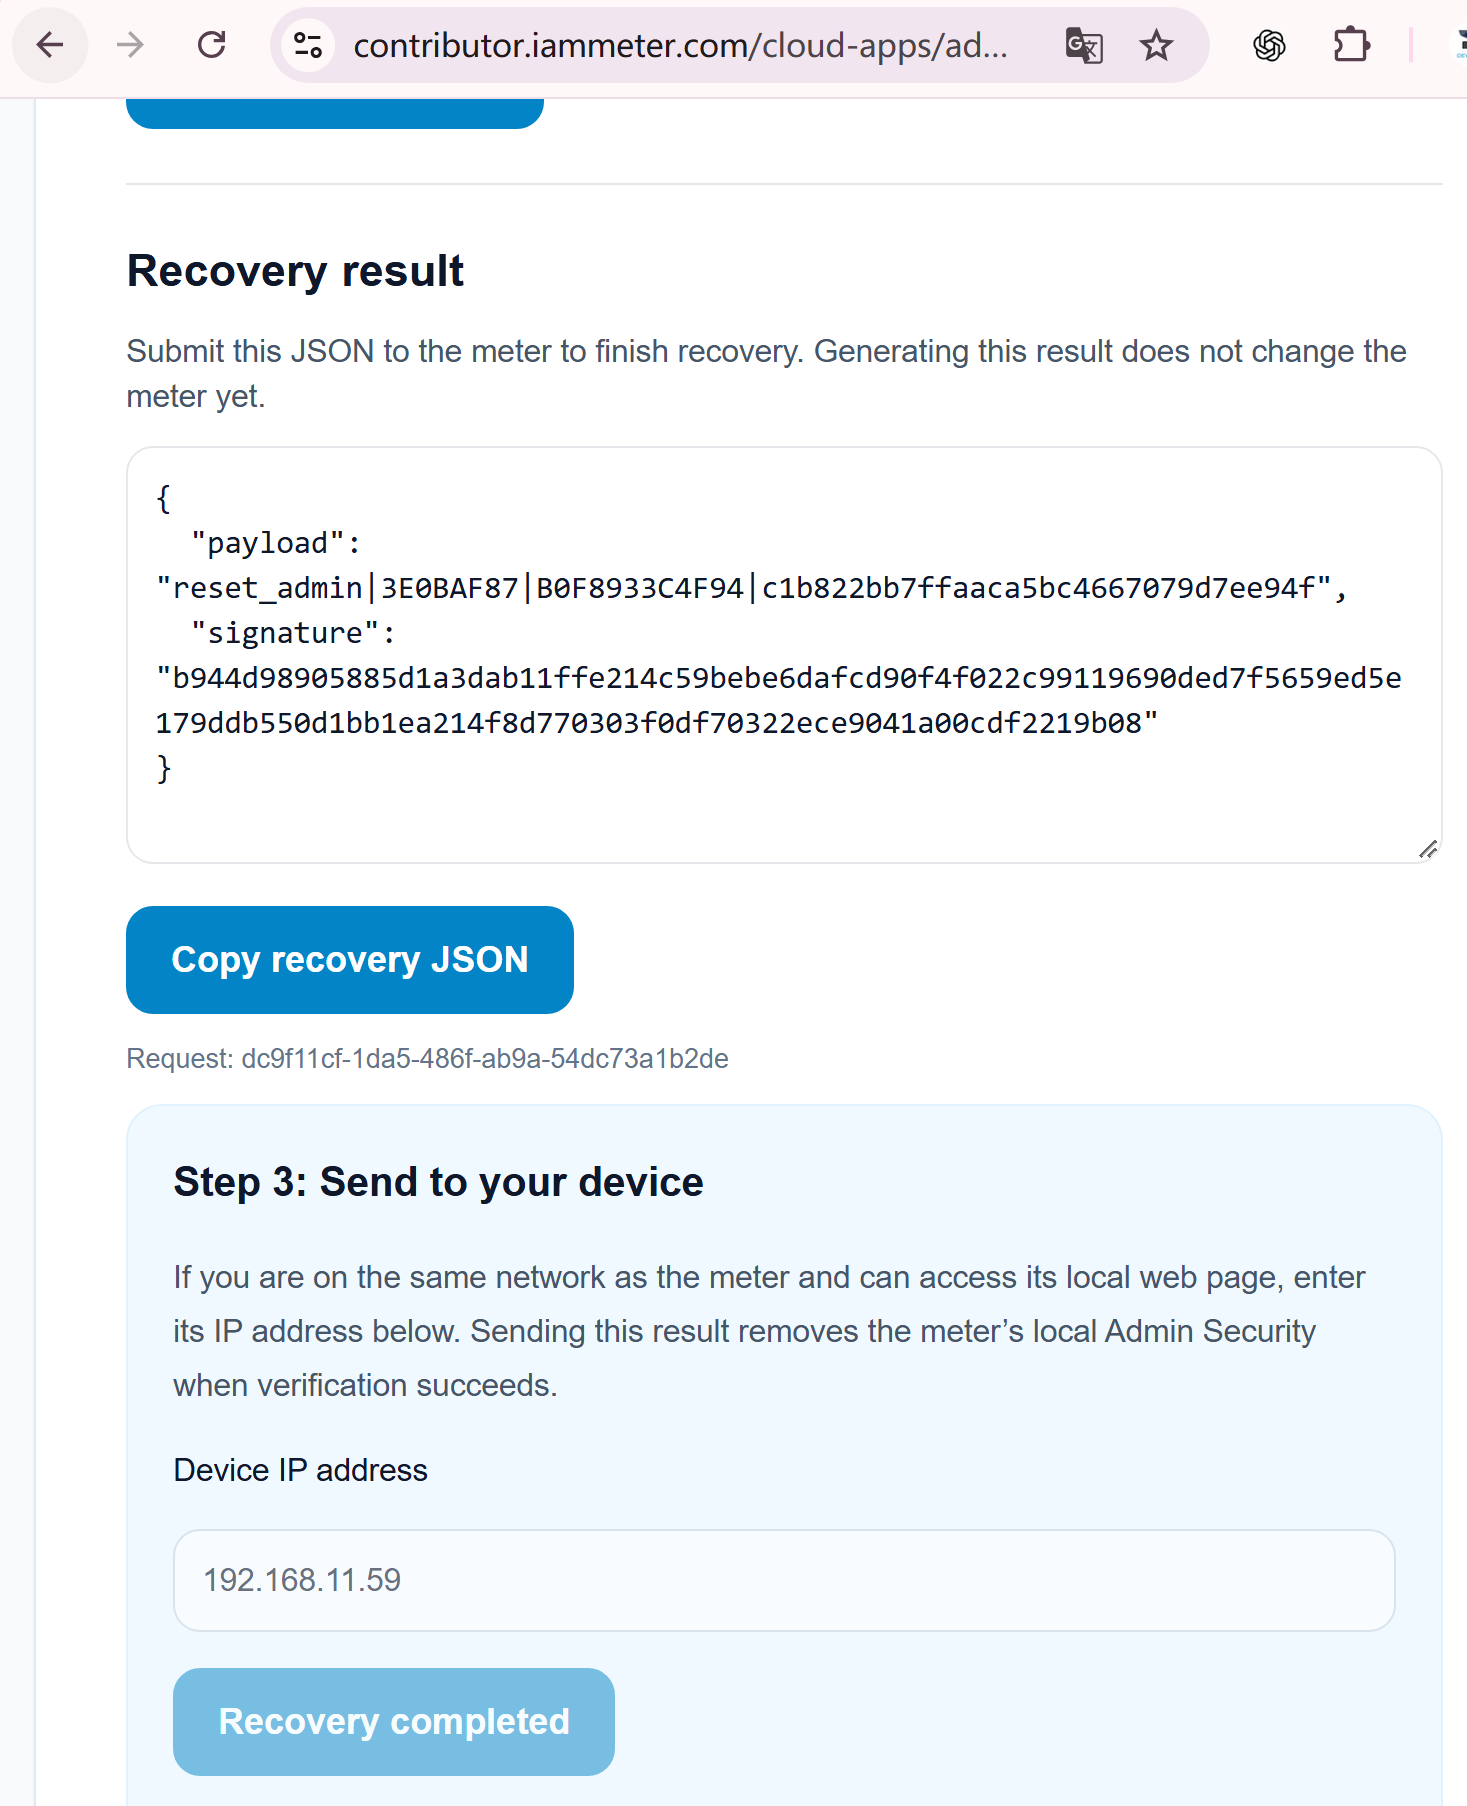
- In Step 3: Send to your device, inserisci l’IP locale.
- Usa l’azione nella pagina per inviare il risultato firmato.
- Attendi Recovery completed: le vecchie credenziali sono state cancellate e Admin Security disabilitato.
Opzione B: invia manualmente con curl
curl -X POST "http://<device-ip>/api/admin/recovery" \
  -H "Content-Type: application/json" \
  -d '{"payload":"<original-payload>","signature":"<signature>"}'
Example:
curl -X POST "http://192.168.1.100/api/admin/recovery" \
  -H "Content-Type: application/json" \
  -d '{"payload":"reset_admin|DEVICE_SN|DEVICE_MAC|ONE_TIME_NONCE","signature":"128_HEX_CHARACTER_SIGNATURE"}'
Il payload deve essere identico a quello firmato. Se la verifica riesce, il dispositivo cancella nome utente e password, disabilita Admin Security e invalida il nonce. Se necessario, configura nuove credenziali nella scheda Security.
Risoluzione dei problemi
Firma rifiutata
Genera una nuova coppia payload/firma senza richiedere un’altra challenge nel frattempo. Anche riavvio, payload modificato, firma di un altro dispositivo o firma già utilizzata causano il rifiuto.
Memoria insufficiente
{
  "successful": 0,
  "message": "low memory, please change to standalone mode",
  "freeMemory": 18000,
  "minFreeRequired": 28000
}
Riavvia il dispositivo, genera un nuovo payload e completa rapidamente il recupero. Un payload precedente al riavvio non è riutilizzabile.
Perché serve una challenge firmata monouso
IAMMETER non espone un reset anonimo. Il payload lega l’operazione a SN, MAC e nonce casuale; Contributor verifica l’autorizzazione dell’account; IAMMETER firma il payload; il firmware lo verifica con la chiave pubblica incorporata. Nuova challenge, riavvio o recupero riuscito invalidano il nonce e impediscono il riutilizzo.
Documentazione di sicurezza IAMMETER correlata
- Configurare Local Admin Security, API protette, Modbus/TCP e SSDP
- Aggiornamento Admin Security e contesto EN 18031-1:2024
L’articolo EN 18031 descrive il lavoro di sicurezza sul firmware; non dichiara che sia già stato emesso un certificato per un contatore specifico. I dati di certificazione saranno pubblicati separatamente.